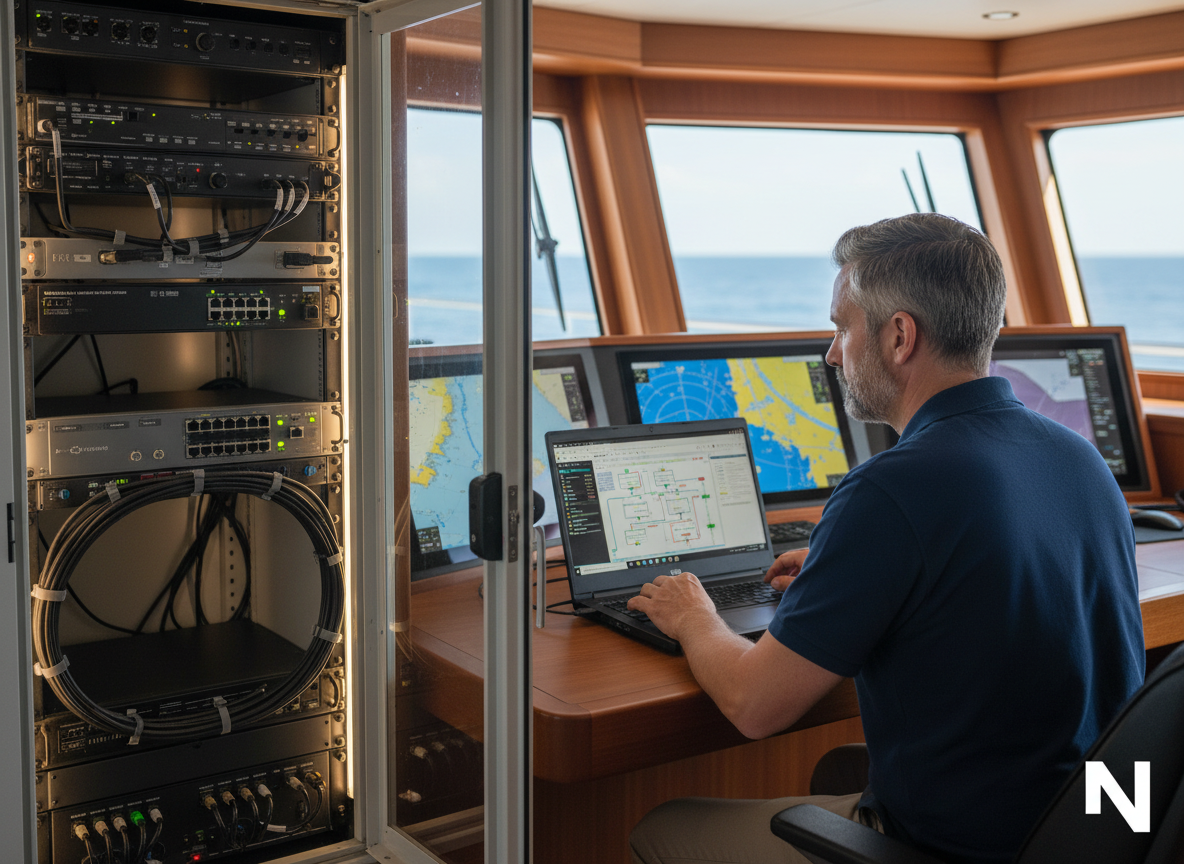
Ciberseguridad y sistemas a bordo: los yates modernos son redes flotantes
La realidad noticiosa (lo que se sigue repitiendo)
Los incidentes cibernéticos en el sector marítimo ya no son sólo un problema de “grandes barcos”. Los yates dependen de la navegación, el entretenimiento, el monitoreo y el soporte de los proveedores conectados. El punto débil suele ser básico: acceso no administrado, contraseñas compartidas y trabajo de terceros sin seguimiento.
El riesgo no es teórico. Se trata de problemas de tiempo de inactividad, exposición a la seguridad y privacidad de los huéspedes.
Qué significa para capitanes y propietarios
Los capitanes necesitan gobierno, no jerga. ¿Quién accedió a qué, cuándo y por qué? ¿Qué cambió? ¿Puedes revertirlo? Sin trazabilidad, incluso un problema pequeño se convierte en una larga investigación.
Los propietarios se benefician de un riesgo reducido y de conversaciones sobre seguros más limpias cuando los procesos están documentados.
Qué significa para los proveedores
Cada vez se prefieren más los proveedores que siguen prácticas de acceso limpio, cambios de documentos y proporcionan notas de entrega claras. La ciberhigiene se está convirtiendo en un diferenciador.
Los proveedores que puedan trabajar dentro de las limitaciones operativas del yate (horarios de silencio, privacidad de los huéspedes, tiempo de inactividad limitado) conseguirán más trabajos repetidos.
Mejores prácticas (lista de verificación de esta semana)
- Redes separadas: Wi-Fi para invitados, Wi-Fi para la tripulación y sistemas de embarcaciones no deben ser una red plana.
- Controle el acceso de los proveedores: credenciales por tiempo limitado, cambios registrados, aprobaciones claras.
- Disciplina de parches: programe actualizaciones durante ventanas de bajo impacto.
- Guía de incidentes: a quién llamar, qué aislar, qué documentar.
- Notas de entrega del proveedor: cada trabajo finaliza con un breve informe de "qué cambió".
Cómo ayuda el enfoque Nautaes Marketplace + Marine ERP
El mercado Nautaes ayuda a los capitanes a encontrar especialistas verificados en lugar de contratistas desconocidos. Eso reduce el riesgo de malas prácticas y de una rendición de cuentas poco clara.
Un enfoque de ERP marino exige la trazabilidad: solicitudes de trabajo, aprobaciones, notas de cambio y facturas conectadas en un registro operativo. Así es como el riesgo cibernético se vuelve manejable.
Recomendación (mejores prácticas)
Trate la ingeniería cibernética: planificada, documentada y verificada. Si no puede explicar qué cambió, no podrá controlar el riesgo.
llamada a la acción
Utilice el mercado de Nautaes y ejecute el trabajo de los proveedores como un ERP marino: controlado, responsable y listo para auditoría.


